blog
Gestión de proveedores: cómo evaluar riesgos ASG en la cadena de suministro
En este artículo les presentamos cómo identificar, evaluar y dar seguimiento a los riesgos ASG en la gestión de proveedores y la cadena de suministro.
15 de septiembre de 2026
Hoy en día, la competitividad de las empresas depende no solo de la calidad de sus productos o de la eficiencia de sus costos internos. La resiliencia y el valor de una marca también dependen de la forma en que se gestiona su cadena de suministro.
Durante mucho tiempo, las decisiones de compra se concentraron principalmente en el precio y los tiempos de entrega. Sin embargo, la gestión de proveedores exige una visión más integral, que considere también los impactos y riesgos ambientales, sociales y de gobernanza (ASG).
A medida que las regulaciones internacionales se vuelven más estrictas y los consumidores más exigentes, la gestión de riesgos de proveedores se ha convertido en un pilar estratégico. Esto implica organizar, evaluar y dar seguimiento a los socios comerciales para fortalecer el cumplimiento normativo y la sostenibilidad del negocio a largo plazo.
¿Qué es la gestión de proveedores?
La gestión de proveedores es un proceso estratégico y continuo para identificar, evaluar, seleccionar y administrar a los socios comerciales. Su objetivo es asegurar que cumplan con los estándares operativos, éticos y de sostenibilidad requeridos.
Desde el enfoque de la debida diligencia, este proceso también implica identificar, prevenir y mitigar los impactos negativos reales y potenciales asociados con la cadena de valor, así como informar sobre la manera en que la empresa los aborda.
Entre sus principales objetivos están asegurar la continuidad del suministro, optimizar costos, mejorar la calidad y mitigar los riesgos ASG en proveedores, con el fin de proteger la reputación y el valor de la empresa.
Para estructurar adecuadamente esta gestión, es importante distinguir tres conceptos que suelen utilizarse como equivalentes, aunque cumplen funciones distintas:
- Selección de proveedores: es la fase inicial en la que se determina si un tercero cumple con los requisitos básicos, incluidos los compromisos éticos, para iniciar una relación comercial.
- Evaluación de proveedores: consiste en medir periódicamente el desempeño y cumplimiento de un proveedor mediante indicadores, auditorías u otros mecanismos de evaluación.
- Gestión de proveedores: adopta una visión integral y de largo plazo. Incluye la colaboración continua, el desarrollo de capacidades, la remediación de hallazgos y la construcción de relaciones orientadas a la mejora continua.
Esta diferencia es relevante porque evaluar a un proveedor constituye solo una parte de la relación.
Una gestión integral también requiere que las decisiones de compras, calidad, cumplimiento y sostenibilidad estén alineadas, para que los criterios ASG formen parte de la manera en que la empresa administra su cadena de suministro.
De modo que las decisiones de compra no contradigan sus objetivos de sostenibilidad ni incentiven malas prácticas.
¿Qué riesgos ASG pueden existir en la cadena de suministro?
Una gestión de proveedores basada en riesgos requiere identificar los impactos que pueden surgir a lo largo de la cadena de suministro y entender cómo pueden afectar a la empresa.
Las prácticas de los proveedores pueden generar o incrementar riesgos operativos, legales, laborales, ambientales y reputacionales. Por ello, su identificación permite definir dónde se requiere mayor atención y qué medidas deben priorizarse.
Entre los principales riesgos se encuentran:
- Operativos: las malas prácticas ambientales o de seguridad pueden provocar accidentes, clausuras o paros laborales. También pueden interrumpir el suministro y afectar la continuidad del negocio.
- Legales: el incumplimiento de normas nacionales e internacionales puede derivar en multas, sanciones o restricciones comerciales.
- Laborales y de derechos humanos: pueden incluir condiciones de trabajo inseguras, falta de contratos formales, retención de documentos o trabajo infantil. Estos riesgos pueden ocultarse en esquemas de subcontratación o pago a destajo.
- Ambientales: los proveedores pueden estar vinculados con pérdida de biodiversidad, estrés hídrico, contaminación o mala gestión de residuos. También pueden contribuir a las emisiones de gases de efecto invernadero.
- Éticos y reputacionales: la corrupción, los conflictos comunitarios o el despojo de tierras pueden afectar la reputación. También pueden reducir la confianza de consumidores, inversionistas y otras partes interesadas.
¿Qué criterios ASG considerar en la evaluación de proveedores?
Una vez identificados los principales riesgos, la evaluación de proveedores debe traducirlos en criterios concretos. Estos permiten analizar el desempeño de cada proveedor y determinar dónde se requiere mayor atención.
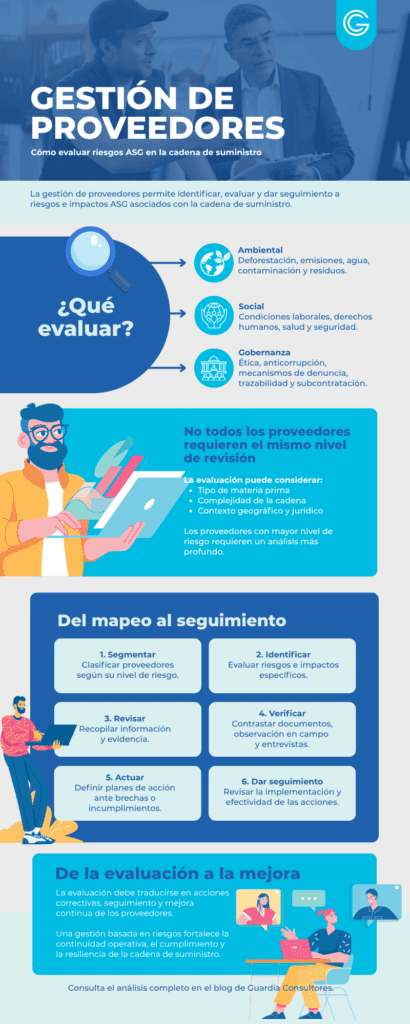
Entre los principales aspectos ASG que deben considerarse están:
Aspectos ambientales, laborales y de derechos humanos
- Cumplimiento ambiental: considerar emisiones, contaminación, gestión de residuos, protección de ecosistemas y políticas de no deforestación.
- Condiciones laborales: revisar salarios, jornadas, horas extra, contratación formal y posibles prácticas abusivas de intermediación.
- Derechos humanos: verificar medidas frente al trabajo forzoso e infantil, la discriminación y los impactos sobre comunidades.
- Salud y seguridad: evaluar el uso de Equipo de Protección Personal (EPP), la exposición a sustancias peligrosas y las condiciones de agua, saneamiento y alojamiento.
Gobernanza y trazabilidad
- Ética y anticorrupción: revisar códigos de conducta, controles frente a sobornos y conflictos de interés, y mecanismos de denuncia.
- Trazabilidad y subcontratación: identificar el origen de materias primas y extender los criterios ASG a subcontratistas y otros eslabones.
¿Cómo implementar una gestión de proveedores basada en riesgos ASG?
Una gestión de proveedores basada en riesgos no requiere una metodología única o rígida. Sin embargo, sí necesita un proceso continuo que permita identificar impactos, priorizar recursos, verificar el desempeño y dar seguimiento a los hallazgos.
A partir de marcos internacionales como los Principios Rectores de las Naciones Unidas sobre las Empresas y los Derechos Humanos, los principios del Pacto Global, los convenios de la OIT y las directrices de la OCDE y la FAO, se puede establecer la siguiente ruta de acción:
1. Segmentar a los proveedores
No todos los proveedores representan el mismo nivel de riesgo. Es por esto que el primer paso consiste en mapear la cadena de suministro y establecer criterios de segmentación.
El análisis puede considerar los impactos, riesgos y oportunidades (IRO), el tipo de materia prima y la complejidad de la cadena de intermediarios. También debe tomar en cuenta el contexto jurídico, político y social del país o zona de origen.
Por ejemplo, un proveedor ubicado en una región con estándares débiles de gobernanza o antecedentes de conflictos territoriales requerirá mayor escrutinio.
2. Identificar los riesgos
Una vez mapeada la cadena, es necesario identificar los riesgos específicos de cada segmento o proveedor.
En la debida diligencia ASG, esta evaluación considera la gravedad del impacto —su escala, alcance y carácter irreparable— y la probabilidad de que ocurra.
Para ello, pueden utilizarse distintas fuentes de información. Entre ellas están los estudios de impacto ambiental, el monitoreo satelital, las entrevistas y los análisis de legislación y contexto. También pueden revisarse los mecanismos de quejas y denuncias, así como información de organizaciones de la sociedad civil.
3. Solicitar y revisar información
El siguiente paso consiste en recopilar información de manera sistemática.
Los proveedores pueden completar cuestionarios de autoevaluación y compartir códigos de conducta, políticas de derechos humanos y registros de trazabilidad. Según el tipo de actividad, estos registros pueden incluir geolocalización de parcelas, balances de masa u otra evidencia relevante.
Esta revisión permite identificar vacíos de información y posibles discrepancias que requieran una evaluación más profunda.
4. Realizar aseguramientos y auditorías
Cuando un proveedor presenta un nivel de riesgo elevado, la revisión documental puede complementarse con verificaciones en campo.
Las auditorías in situ o evaluaciones de campo permiten contrastar la información disponible con las condiciones reales de operación. Para ello, la triangulación de evidencia combina la revisión documental, la observación directa y las entrevistas confidenciales con personas trabajadoras o comunidades afectadas.
5. Establecer planes de acción
Cuando la evaluación identifica brechas o incumplimientos, la respuesta no necesariamente debe ser la rescisión inmediata del contrato.
El proveedor puede establecer un plan de acción correctivo con medidas, responsables y plazos definidos. El objetivo es cesar el daño, mitigar los riesgos y prevenir su repetición.
En esta etapa, el desarrollo de capacidades y el acompañamiento de la empresa pueden ser especialmente importantes para pequeños productores y proveedores con menores recursos.
6. Dar seguimiento
La gestión de riesgos requiere continuidad. La empresa debe monitorear la implementación y efectividad de los planes de acción mediante indicadores clave de desempeño (KPIs) y revisiones periódicas.
El seguimiento permite conocer si las medidas adoptadas están funcionando y si los riesgos identificados han disminuido. También facilita comunicar los avances y demostrar cómo se están abordando los impactos detectados.
Errores frecuentes en la evaluación y gestión de proveedores
Incluso cuando existen criterios y procesos definidos, algunos errores pueden restar eficacia a la gestión de riesgos ASG en proveedores. Entre los más frecuentes están:
Evaluar a todos los proveedores de la misma manera
Aplicar el mismo nivel de exigencia a un corporativo transnacional y a un pequeño productor agrícola puede agotar los recursos internos. También puede generar barreras para los actores más vulnerables de la cadena de valor. La evaluación debe responder al nivel de riesgo de cada proveedor.
Limitarse a recopilar documentos
Contar con políticas, códigos o declaraciones firmadas no garantiza que las prácticas se cumplan en campo. En proveedores de mayor riesgo, la información documental debe contrastarse con otras fuentes de evidencia para identificar posibles brechas.
No dar seguimiento a los hallazgos
Identificar un riesgo ambiental, social o de gobernanza sin establecer medidas correctivas convierte la evaluación en un trámite burocrático. Los hallazgos deben traducirse en planes de acción medibles y sujetos a seguimiento.
Desvincular la evaluación de los procesos de compra
Pueden existir contradicciones entre áreas. Suele ocurrir que el equipo de sostenibilidad exige altos estándares ASG, pero el equipo de compras prioriza a los proveedores que ofrecen el costo más bajo a expensas de la legalidad laboral o ambiental. Las prácticas de compra deben recompensar el cumplimiento y facilitar contratos a largo plazo que incentiven la inversión sostenible.
Considerar la auditoría como el final del proceso
La evaluación constituye un diagnóstico dentro de un proceso más amplio. No es la meta, sino el diagnóstico. Su propósito es orientar la corrección de brechas, fortalecer a los proveedores y reducir de manera efectiva los impactos y riesgos identificados.
El enfoque que hemos desarrollado en Guardia
En Guardia hemos desarrollado una metodología basada en la experiencia con empresas de distintos sectores. Partimos de los marcos normativos y estándares que reconoce cada organización.
A partir de ellos, definimos indicadores y evaluamos evidencia documental y de campo. Después, establecemos matrices y planes de mejora diferenciados según el nivel de riesgo de cada proveedor.
Además, fortalecemos las capacidades de los equipos de sostenibilidad, compras y cumplimiento para que puedan implementar y gestionar el proceso con sus proveedores. El objetivo es contribuir a redes de suministro más resilientes, transparentes y responsables.
Conclusiones y siguientes pasos
Avanzar hacia una cadena de suministro responsable requiere pasar de una gestión reactiva a un enfoque preventivo. Esto implica identificar los riesgos de los proveedores, establecer criterios de evaluación y dar seguimiento a las medidas necesarias para mejorar su desempeño.
Una gestión de proveedores sólida puede fortalecer la continuidad operativa, facilitar el cumplimiento de requisitos de trazabilidad y reducir la exposición a riesgos ambientales, sociales y de gobernanza. También contribuye a construir relaciones más estables y transparentes dentro de la cadena de suministro.
El reto está en integrar estos criterios en las decisiones cotidianas de compras, sostenibilidad y cumplimiento. De esta manera, la gestión de proveedores se convierte en una herramienta para anticipar riesgos, fortalecer capacidades y construir cadenas de suministro más resilientes.
Autora
Con más de 19 años de trayectoria, Inés Guardia es Directora de Guardia Consultores. Acompaña a empresas en la identificación y gestión de riesgos y oportunidades ASG, con el objetivo de integrar la sostenibilidad en la estrategia, fortalecer la resiliencia y generar valor para el negocio.
